密码存自己服务器:开源工具 Padloc 上手
密码管理的另一种选择:开源、可自托管
主流密码管理器大多是商业云服务:密码存在厂商的服务器上,想要自建服务器、完全掌控数据往往无从下手。Padloc 是一款开源密码管理器,以 AGPL v3 协议发布,客户端与服务端代码全部公开在官方仓库,个人用户可以免费使用官方云服务,也可以把整套服务部署到自己的服务器上,让密码数据真正留在自己手里。它覆盖 Windows、macOS、Linux、iOS、安卓与主流浏览器扩展,各端功能一致,是少有的"开源自托管也能有商业级体验"的选择。
核心功能一点不缩水
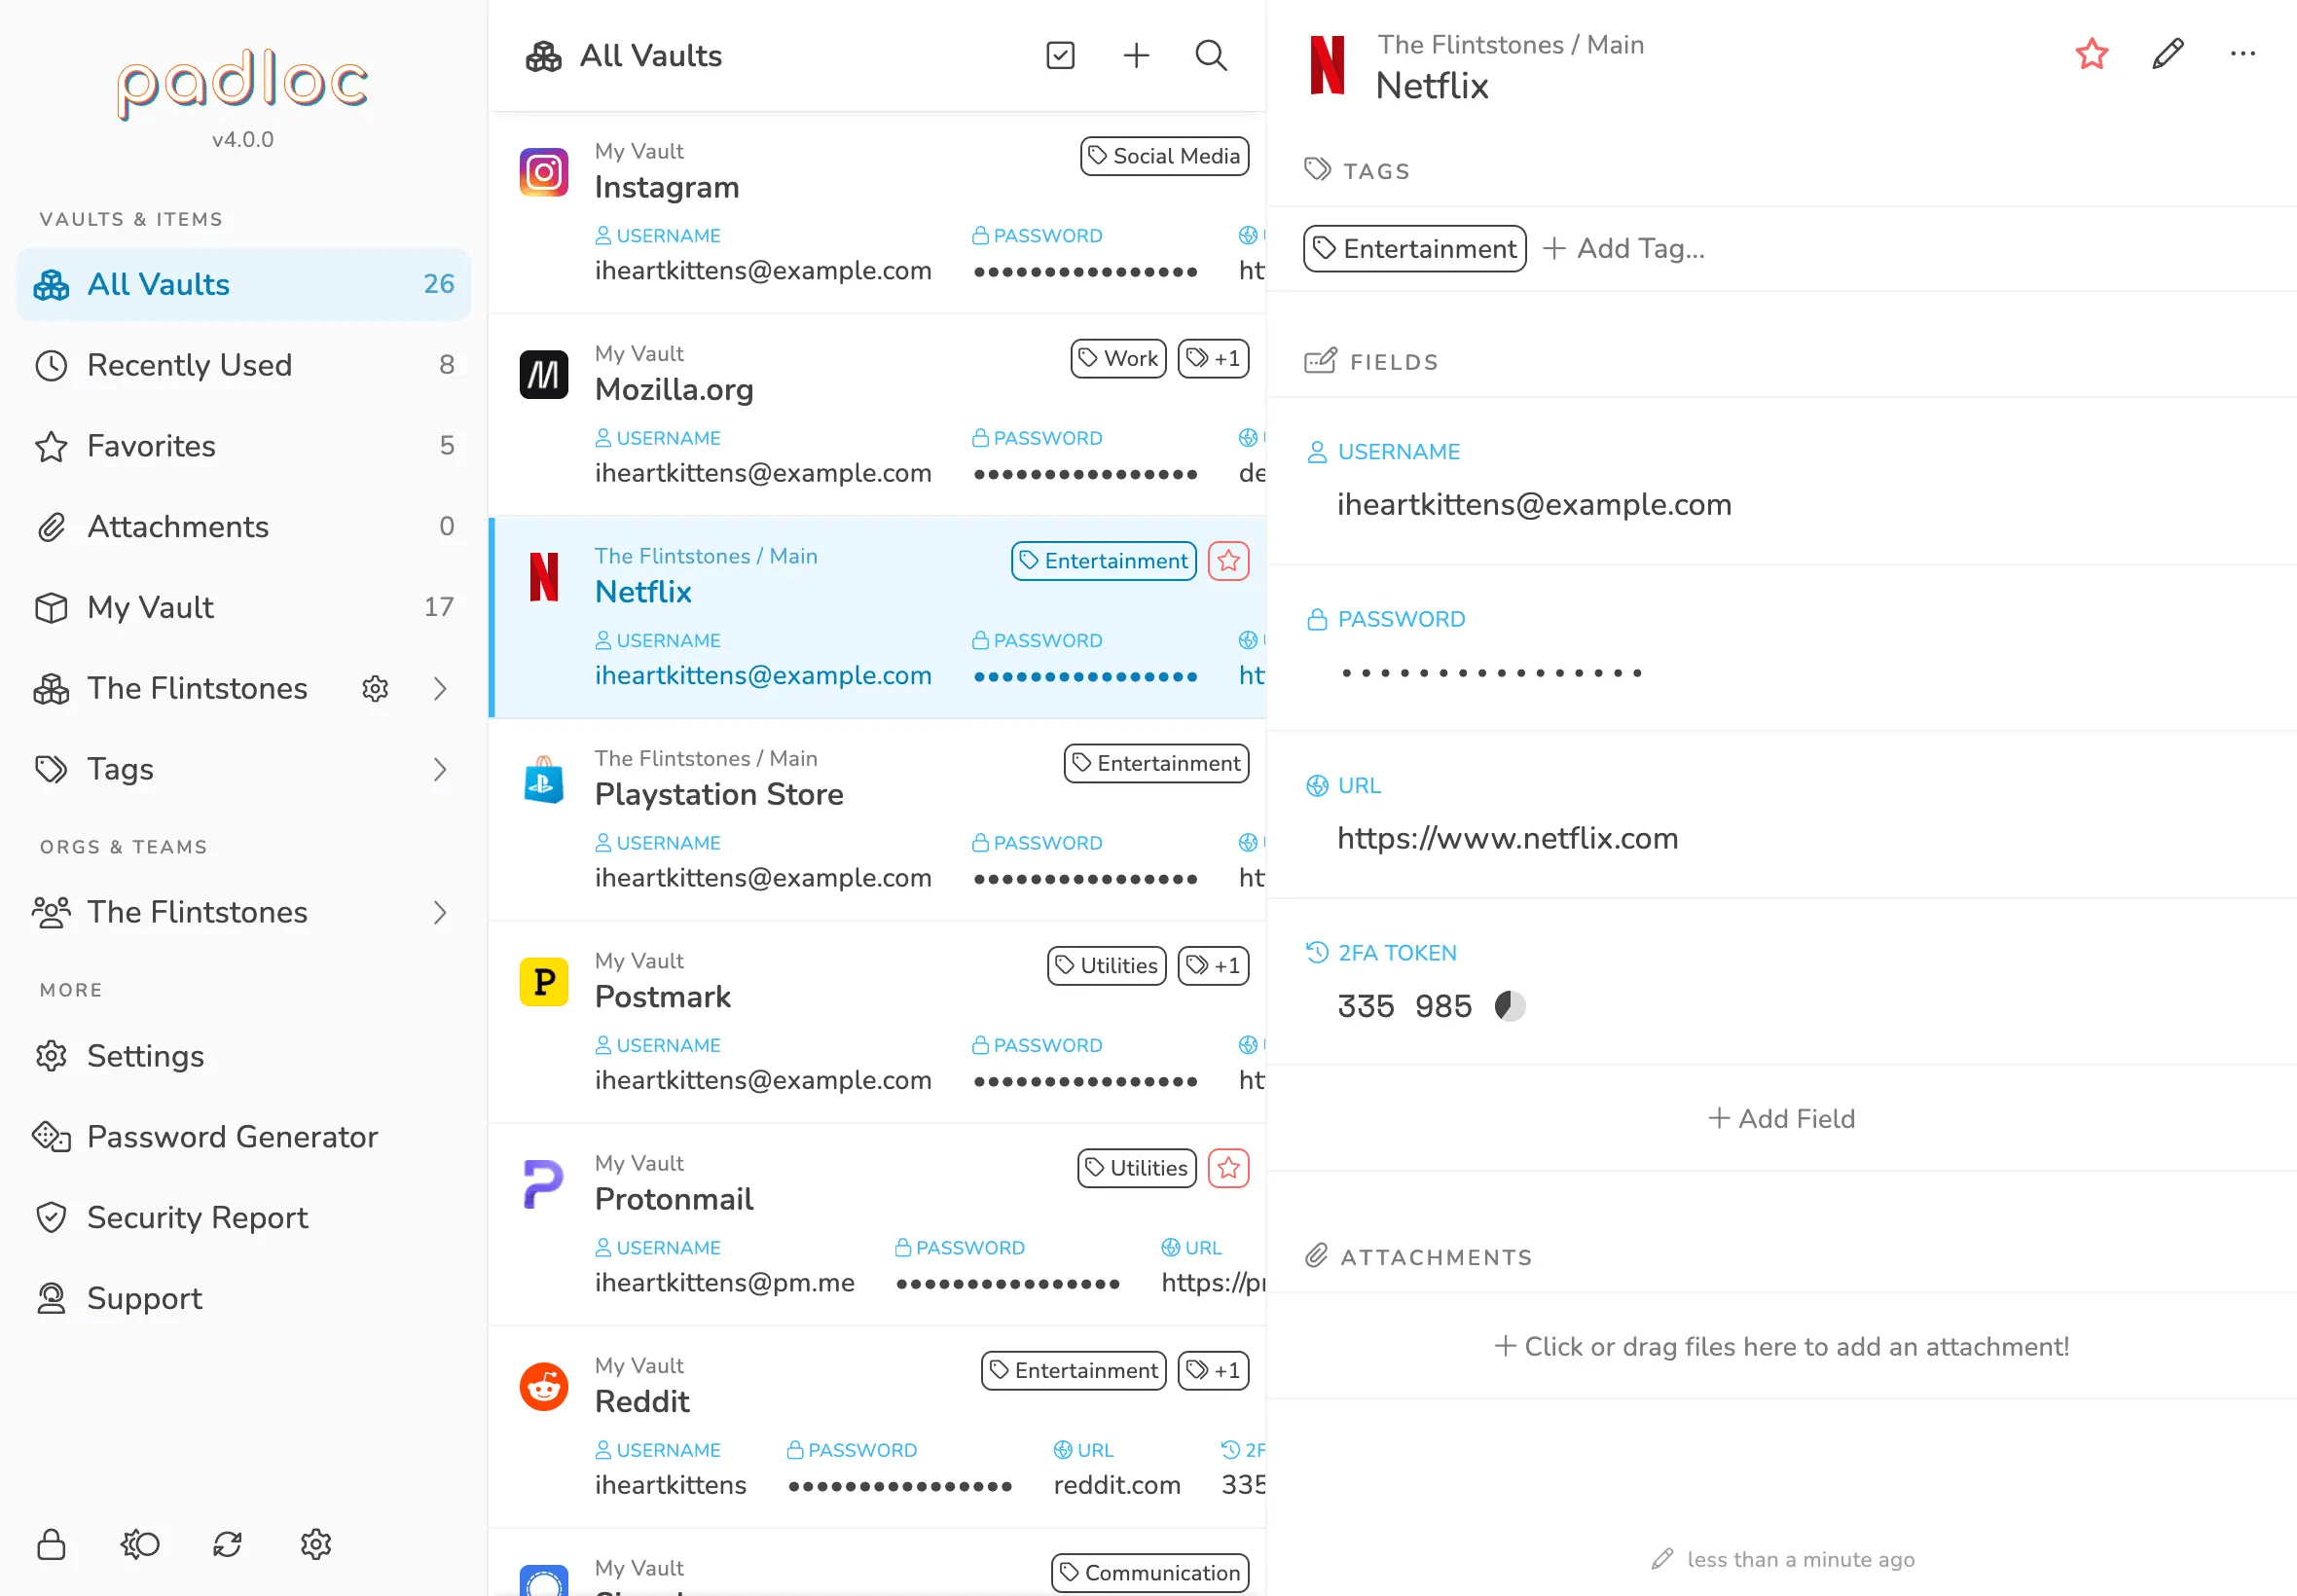
它把密码管理的基本功做得很扎实:无限量的密码库条目、AES-256 加密、零知识架构——服务器上只存密文,连服务商自己也看不到你的数据。每个条目除了用户名密码,还能附加自定义字段、文档附件与备注,安全笔记、银行卡信息都能分类存放。自动填充、密码生成器、泄露密码检测、两步验证一应俱全;组织功能支持团队共享密码库与精细的权限控制,家庭小组或小团队使用也很顺手。
日常体验上,浏览器扩展会在登录页自动弹出填充提示,移动端支持生物识别快速解锁,输入一次主密码后各端保持会话同步。历史记录功能会保留每个条目的旧版本密码,误改了还能回退;弱密码与重复密码会在安全审计页集中列出,按提示逐个升级即可。离线状态下本地缓存照样可用,联网后再同步变更,出差异常时以条目级版本处理,不易丢数据。
开源带来的额外底气
选密码管理器,本质上是在选"信谁"。商业产品靠隐私政策与品牌信誉背书,开源产品则把底牌摊开:加密实现、同步协议、数据存储结构全部可查,安全研究者随时可以审计,出过问题也藏不住。Padloc 的移动端在应用商店上架、桌面端提供安装包,代码与官方发布一一对应;如果倾向自托管,还能用容器把服务端跑在自己的服务器上,客户端指向自己的域名即可,数据主权完全握在自己手里。
自托管也不复杂
官方提供了完整的自托管文档与容器化部署方案,有 Linux 服务器基础的用户照着文档走,从搭建到客户端接入大约一个小时内可以完成;不想折腾的话,官方托管服务个人档免费,只是部分高级协作能力需要付费。数据迁移也友好,支持从常见密码管理器导入导出,CSV 与加密备份文件都能识别。截至 2026 年 9 月,项目仍在持续迭代,社区活跃,问题反馈通常很快有回应。对隐私敏感、希望密码数据"出了自己家门"的用户,这个开源方案值得一试,详情可到官网了解。